Modern İşletmeler İçin Siber Güvenlik Zorlukları ve Fırsatları
Giriş
Siber güvenlik, hassas verilere erişmeyi, bu verileri değiştirmeyi veya yok etmeyi amaçlayan dijital saldırılara karşı sistemleri, ağları ve programları savunma faaliyetidir. Günümüzün birbirine bağlı dijital çağında siber güvenlik, güvenli bir küresel ekosistemin belkemiğidir. İletişim, ticaret ve kişisel faaliyetler için teknolojiye giderek daha fazla bağımlı hale geldikçe, siber saldırı, veri ihlali ve yapay zekâ kaynaklı tehdit riskleri katlanarak artıyor. Örneğin, bir reçete teslimat hizmeti sağlayıcısı olan MediSecure, bilgisayar korsanlarının 12,9 milyon Avustralyalının kişisel ve sağlık bilgilerini çaldığını doğruladı; bu, ülke tarihindeki en büyük ihlallerden biri oldu. Benzer şekilde, 2024 yılında çeşitli sektörler tırmanan saldırılarla karşı karşıya kaldı; örneğin Tangerine Telecom'da 200.000 müşteriyi etkileyen büyük bir ihlal yaşandı ve 15 milyondan fazla Trello proje yönetimi hesabı sızdırıldı — bu da içeriden gelen tehditlerin ve kimlik avı (phishing) güvenlik açıklarının risklerini gözler önüne serdi. Yakın tarihli projeksiyonlar, küresel siber suç kaynaklı zararların 2025 yılına kadar yıllık 10 trilyon doları aşabileceğine işaret ediyor. Tek bir güvenlik açığı sistemlerin tamamını tehlikeye atabilir; bu nedenle riskleri azaltmak için sıfır güven mimarisi, gelişmiş uç nokta koruması, gelişmiş yapay zekâ savunmaları ve düzenli çalışan eğitimi dahil olmak üzere proaktif önlemler almak gerekir.
Siber Tehditler, Dayanıklılık ve Düzenlemeler
Yapay Zekâ Kaynaklı Siber Tehditler
Siber tehditler, yapay zekâ gibi giderek daha sofistike hale gelen teknolojilerin etkisiyle endişe verici bir hızla artıyor. Amazon, günde neredeyse bir milyar siber tehditle karşılaştığını bildirdi; bu durum, yapay zekânın saldırıları otomatikleştirme ve büyütmedeki rolüyle daha da ağırlaşıyor. Bu tehditler, hedefli kimlik avı kampanyalarından, siber saldırganların güvenlik açıklarını her zamankinden daha hızlı tespit edip istismar etmek için yapay zekâ kullandığı gelişmiş sıfır gün (zero-day) istismarlarına kadar uzanıyor. Radware'e göre, üretken yapay zekânın kullanımı, siber saldırganların gerçekçi kimlik avı e-postaları oluşturmak ve deepfake dolandırıcılıkları devreye almak gibi karmaşık stratejiler uygulamasına imkân tanıyor ve bu da tespiti giderek zorlaştırıyor. Birbirine bağlı sistemlere duyulan artan bağımlılık, riski daha da katmerlendiriyor. TechRepublic'in belirttiği üzere, yapay zekâ destekli araçlar artık yazılım güvenlik açıklarını otonom bir şekilde keşfedip istismar edebiliyor ve bu da güvenlik açığının tespit edilmesi ile saldırının devreye alınması arasındaki süreyi önemli ölçüde kısaltıyor. Bu gelişme, bu tehditlerle etkili bir şekilde mücadele edebilmek için gelişmiş güvenlik çerçevelerine duyulan acil ihtiyacı gözler önüne seriyor. Aşağıda listelenen proaktif önlemler, bu sürekli evrilen tehdit ortamına karşı dayanıklılık inşa etmek açısından son derece önemlidir.
- Sürekli güvenlik açığı taraması
- Yapay zekâ destekli izinsiz giriş tespiti
- Yeni ortaya çıkan tehditler konusunda çalışan eğitimi
Siber Suçun Finansal Sonuçları
Cybersecurity Ventures'a göre, siber suçun finansal bedelinin 2024 yılı sonunda şaşırtıcı bir rakam olan 9,5 trilyon dolara ulaşması bekleniyor. Bu projeksiyon; fidye yazılımları, kimlik avı kampanyaları ve sıfır gün istismarları gibi saldırıların sıklığında ve sofistike düzeyinde yaşanan çarpıcı artışı yansıtıyor. Bu siber tehditlerin ekonomik etkisi eşi görülmemiş boyutlarda olup küresel ölçekte her dakika yaklaşık 1 milyon dolarlık kayba denk geliyor. 2025 yılına kadar siber suç kaynaklı zararların 10,5 trilyon dolara kadar daha da yükselebileceği öngörülüyor; bu da onu dünya genelindeki en önemli ekonomik yıkım kaynaklarından biri haline getiriyor. Siber tehditlerin yol açtığı zarar maliyeti, tarihteki en büyük ekonomik servet transferini temsil ediyor, inovasyon ve yatırım teşviklerini tehlikeye atıyor, bir yıl içinde doğal afetlerin yol açtığı zarardan katbekat daha büyük ve tüm büyük yasa dışı uyuşturucuların küresel ticaretinin toplamından bile daha kârlı olacak.
Yapay Zekâ Kaynaklı Siber Tehditlerde Yükselen Trendler
Siber suçlular, deepfake'ler ve otomatikleştirilmiş kimlik avı dolandırıcılıkları dahil olmak üzere gelişmiş saldırılar başlatmak için yapay zekâdan yararlanıyor. Gelişmiş yapay zekâ modelleriyle güçlendirilen deepfake teknolojisi, siber saldırganların gerçekçi sentetik video ve ses kayıtları oluşturmasına imkân tanıdı. Bunlar, iş e-postası ele geçirme (BEC) dolandırıcılıklarında yöneticilerin kimliğine bürünmek veya dezenformasyon kampanyaları yaymak için kullanılıyor. Örneğin, Avrupalı bir enerji şirketinin, dolandırıcıların hileli bir para transferi sırasında CEO'sunun kimliğine bürünmek için deepfake ses kaydı kullanmasının ardından birkaç yıl önce 243.000 dolar kaybettiği bildirildi. Yapay zekâ destekli ve deepfake tabanlı siber saldırıların, sağlık ve finans gibi sektörlerin en savunmasız hedefler olduğu 2025 yılında giderek yaygınlaşması bekleniyor. Ayrıca, ChatGPT ve diğer üretken modeller gibi araçlar, saldırganların dil bilgisi açısından doğru ve son derece ikna edici kimlik avı e-postaları üretmesini kolaylaştırdı. Bir Proofpoint raporu, yapay zekâ ile geliştirilmiş kimlik avı e-postalarının kişiselleştirilmiş ve bağlama duyarlı mesajları sayesinde geleneksel kimlik avı girişimlerine kıyasla %30 daha yüksek bir tıklama oranına sahip olduğunu ortaya koydu. Bir Radware analizine göre, yapay zekâ destekli kimlik avı kampanyalarının sıklığı 2023'ten bu yana iki kattan fazla arttı. Bu artış, bilgisayar korsanlarının profesyonel düzeyde saldırılar hazırlamak için kullandığı yapay zekâ tabanlı araçların yaygın bir şekilde erişilebilir olmasına bağlanıyor.
Kritik Altyapıyı Hedef Almak: Büyüyen Bir Endişe
Özellikle enerji ve kamu hizmetleri gibi sektörlerdeki kritik altyapı güvenlik açıkları, bu yıl siber saldırılarda %70'lik bir artış yaşadı. Bu endişe verici eğilim, eski yazılımlara duyulan artan bağımlılığa ve büyüyen enerji talebini karşılamak için elektrik şebekelerinin hızla genişlemesine bağlanıyor. Genellikle sağlam siber güvenlik önlemlerinden yoksun olan IoT ve Endüstriyel Kontrol Sistemleri (ICS) teknolojilerinin yaygın kullanımı, kamu hizmeti şirketlerini siber suçlular için kolay hedefler haline getiriyor. Riskler, her gün yeni potansiyel saldırı noktaları ekleyen enerji şebekelerinin artan karmaşıklığıyla daha da katmerleniyor. Örneğin, Kuzey Amerika Elektrik Güvenilirliği Kurumu (NERC), ABD elektrik ağlarındaki savunmasız noktaların günde yaklaşık 60 artış gösterdiğini bildirdi. Şu ana kadar hiçbir ABD kamu hizmeti şirketi tamamen işlevsiz hale gelmemiş olsa da, koordineli bir saldırı, temel hizmetlerde yıkıcı aksamalara ve ciddi finansal kayıplara yol açabilir; nitekim enerji sektöründeki ortalama veri ihlali maliyeti küresel ölçekte birkaç milyon doları buldu. Check Point verilerine göre, 2024 yılının Ağustos ayı boyunca 2023'teki 689 saldırıya kıyasla ortalama 1.162 siber saldırı gerçekleşti.
Check Point'e göre, ABD'deki kamu hizmeti şirketlerine yönelik siber saldırılar bu yıl %70 arttı
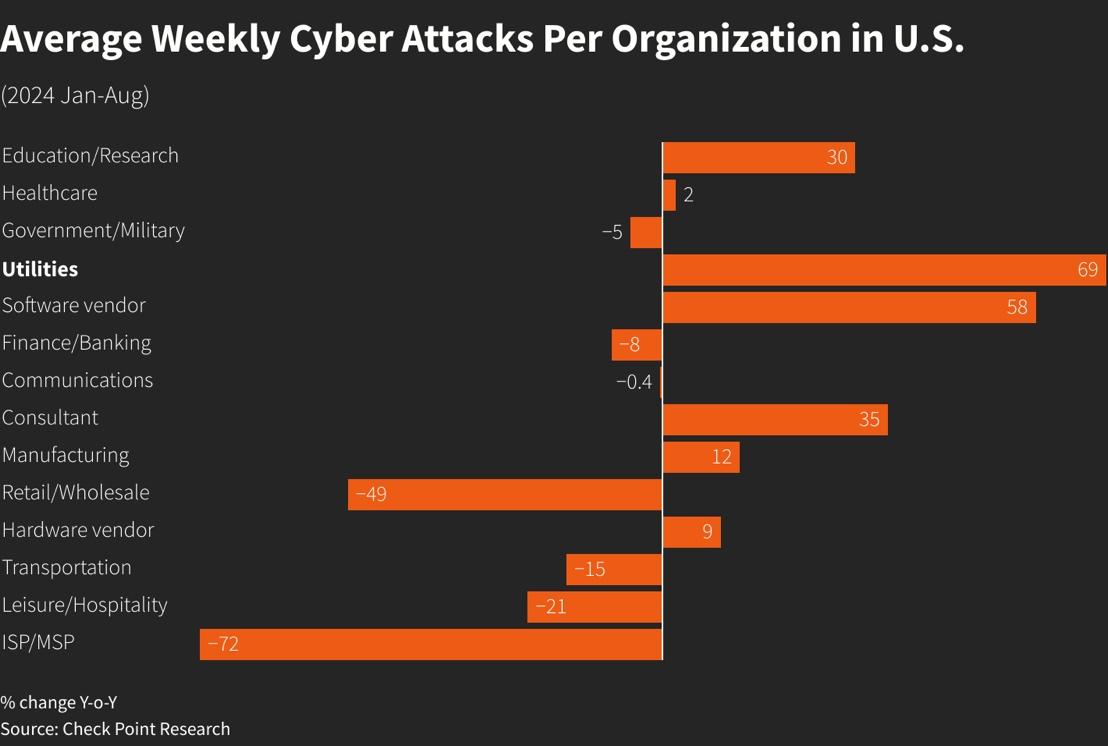
Kaynak: Reuters
Siber Güvenlikteki Mevzuat Gelişmeleri: AB'nin Siber Dayanıklılık Yasası
AB'nin Siber Dayanıklılık Yasası (CRA), dijital ürün ekosistemi genelinde siber güvenliği güçlendirmeye yönelik dönüştürücü bir yaklaşımı temsil ediyor. 2024'ün sonlarında yürürlüğe giren CRA, siber riskleri azaltmak için tüm dijital ürünlerde siber güvenlik standartları öngörüyor. Tasarım aşamasından itibaren siber güvenlik, ürünlerin güvenli olduğunu doğrulayan kontroller ve güvenlik ihlallerinin ulusal ve AB siber güvenlik makamlarına 24 saat içinde bildirilmesi gibi gereklilikler getiriyor. Bu çerçeve, üreticiler ve ithalatçılar arasında daha büyük bir hesap verebilirliği zorunlu kılmayı ve denetimler ile sertifikasyonlar yoluyla sağlam güvenlik standartlarına uygunluğu garanti etmeyi amaçlıyor. Ayrıca CRA, üreticileri ürün ömrüyle uyumlu uzun vadeli güvenlik güncellemeleri sağlamakla yükümlü kılarak temel dijital hizmetlerin dayanıklılığını artırıyor. 2025'te başlayacak aşamalı uygulama, paydaşların uyum sağlamasına imkân tanıyor ve AB'nin güvenli ve sürdürülebilir bir dijital ekosisteme olan bağlılığını yansıtıyor.
Dayanıklılık İnşa Etmek: Siber Güvenlikte İleriye Giden Yol
Siber tehditlerin artan karmaşıklığıyla mücadele etmek için kuruluşların teknolojiyi, eğitimi ve iş birliğini bir araya getiren kapsamlı bir yaklaşım benimsemesi gerekiyor:
- Gelişmiş teknolojilere yatırım yapmak: Yapay zekâ ve makine öğreniminin entegre edilmesi, tehdit tespiti ve müdahale kapasitesini güçlendirerek saldırıların daha hızlı belirlenip azaltılmasını sağlar. Örneğin, yapay zekâ destekli sistemler artık tehditleri gerçek zamanlı olarak öngörüp etkisiz hale getirmek ve güvenlik açıklarını proaktif bir şekilde ele almak için devreye alınıyor.
- Çalışan eğitimini güçlendirmek: İnsan hatası, siber güvenlik ihlallerinin başlıca nedenlerinden biri olmaya devam ediyor. Çalışanların kimlik avı saldırılarını tanıma, güvenli parolalar kullanma ve siber güvenlik protokollerine uyma konusundaki eğitimini güçlendirmek büyük önem taşıyor. Cloud Security Alliance'a göre, modern güvenlik araçlarını entegre eden özel eğitim programları ihlal riskini önemli ölçüde azalttı.
- Sektörler arası iş birliği yapmak: Kamu-özel sektör ortaklıkları ve sektör genelindeki iş birlikleri, sofistike siber tehditlere karşı kolektif savunmalar inşa etmenin anahtarıdır. Dünya Ekonomik Forumu, sektörler arasında istihbarat ve kaynak paylaşımının dayanıklılığı güçlendirebileceğini ve sistemik tehditlere daha hızlı müdahale edilmesini sağlayabileceğini vurguluyor.
Klart AI Çözümleri Siber Güvenlik Tehditleriyle Nasıl Mücadele Ediyor
Klart AI, iletişimi sadeleştiren, insan hatasını azaltan ve operasyonları güçlendiren yapay zekâ destekli çözümler sunar. Veri güvenliğine yaklaşımımız, bilgilerinizin her aşamada gizli kalmasını ve korunmasını garanti eder.
- Veri depolama ve erişim kontrolleri: Klart AI, kendi personelimiz dahil olmak üzere hiç kimsenin erişemeyeceği depolama çözümlerinden yararlanır. Bu sıfır erişim politikası, yetkisiz hiçbir kişinin müşteri verilerini görüntüleyememesini veya değiştirememesini garanti eder.
- Sektör lideri şifreleme: Tüm verileri, aktarım sırasında ve depolamada en son şifreleme teknolojilerini kullanarak şifreleriz; böylece veriler ele geçirilmeye ve yetkisiz erişime karşı korunur.
- Minimum veri saklama: Yalnızca kullanıcılara mümkün olan en iyi hizmeti sunmak için gerekli verileri saklarız. Özel bilgileri asla kayıt altına almayız; saklanan tüm veriler (örneğin oturum açma veya kullanım verileri) kullanıcı gizliliğini korumak için tamamen anonimleştirilir.
Temel Araçlar ve Faydalar
Yapay Zekâ Slack ve Teams Asistanları — Görev yönetimini otomatikleştirir, şüpheli faaliyetleri işaretler ve uygun veri erişim kontrollerini garanti ederek insan hatasından kaynaklanan olası güvenlik açıklarını önemli ölçüde azaltır.
Yapay Zekâ E-posta Asistanı — E-posta zincirlerini bir araya getirir, yanıtları rafine eder ve kimlik avı veya kötü amaçlı e-postaları çok dilli destekle birlikte tespit eder. Bu, e-posta iletişimini güçlendirir ve başlıca bir saldırı vektörünü azaltır.
Özel Yapay Zekâ Araçları — Veri ihlallerini önlemek, kazara sızıntıları en aza indirmek ve operasyonel ihtiyaçlarınıza uygun sağlam bir güvenlik duruşu sürdürmek için doğrudan iş hedeflerinizle uyumlu çalışır.
Bu entegrasyonlar yalnızca veri yönetimini ve ekip koordinasyonunu geliştirmekle kalmaz, aynı zamanda kuruluşunuzu gelişen siber güvenlik tehditlerinden korumak için kapsamlı bir güvenlik çerçevesi de sunar.