Desafíos y Oportunidades de Ciberseguridad para Empresas Modernas
Introducción
La ciberseguridad es la actividad de defender sistemas, redes y programas contra ataques digitales que buscan acceder, alterar o destruir datos sensibles. En la era digital interconectada de hoy, la ciberseguridad es la columna vertebral de un ecosistema global seguro. A medida que dependemos cada vez más de la tecnología para comunicación, comercio y actividades personales, los riesgos de ataques cibernéticos, violaciones de datos y amenazas impulsadas por IA crecen exponencialmente. Por ejemplo, MediSecure, un proveedor de servicio de entrega de prescripciones, confirmó que hackers robaron información personal y de salud de 12.9 millones de australianos, en una de las violaciones más grandes en la historia del país. De manera similar, en 2024 varios sectores enfrentaron ataques escalados, como una violación importante en Tangerine Telecom, impactando 200,000 clientes y más de 15 millones de cuentas de gestión de proyectos Trello siendo filtradas — destacando los riesgos de amenazas internas y vulnerabilidades de phishing. Las proyecciones recientes indican que los daños de ciberdelincuencia global podrían superar 10 billones de dólares anualmente para 2025. Una única vulnerabilidad puede comprometer sistemas completos, por lo tanto adoptar medidas proactivas, incluyendo arquitectura de confianza cero, protección avanzada de endpoints, defensas de IA avanzadas y capacitación regular de empleados es esencial para mitigar riesgos.
Amenazas Cibernéticas, Resiliencia y Regulaciones
Amenazas Cibernéticas Impulsadas por IA
Las amenazas cibernéticas están creciendo a una tasa alarmante, impulsadas por tecnologías cada vez más sofisticadas como inteligencia artificial (IA). Amazon reportó encontrar casi mil millones de amenazas cibernéticas diariamente, una situación exacerbada por el papel de la IA en automatizar y amplificar ataques. Estas amenazas van desde campañas de phishing dirigidas hasta exploits sofisticados de día cero, donde atacantes cibernéticos usan IA para identificar y explotar vulnerabilidades más rápido que nunca antes. Según Radware, el uso de IA generativa está permitiendo a atacantes cibernéticos ejecutar estrategias complejas, como crear correos de phishing realistas y desplegar estafas de deepfake, haciendo la detección cada vez más desafiante. La creciente dependencia de sistemas interconectados agrava aún más el riesgo. Como se señala por TechRepublic, herramientas impulsadas por IA ahora son capaces de descubrir y explotar vulnerabilidades de software de forma autónoma, reduciendo significativamente el tiempo entre identificación de vulnerabilidad e implementación de ataque. Este desarrollo destaca la necesidad urgente de marcos de seguridad avanzados para contrarrestar estas amenazas efectivamente. Las medidas proactivas enumeradas a continuación son esenciales para construir resiliencia contra este panorama de amenazas en evolución.
- Escaneo continuo de vulnerabilidades
- Detección de intrusiones impulsada por IA
- Capacitación de empleados sobre amenazas emergentes
Las Implicaciones Financieras del Ciberdelincuencia
El costo financiero del ciberdelincuencia se espera que alcance una cifra asombrosa de 9.5 billones de dólares al final de 2024, según Cybersecurity Ventures. Esta proyección refleja un aumento dramático en la frecuencia y sofisticación de ataques, como ransomware, campañas de phishing y exploits de día cero. El impacto económico de estas amenazas cibernéticas es sin precedentes, equivalente a casi 1 millón de dólares perdidos cada minuto globalmente. Para 2025, los daños de ciberdelincuencia podrían aumentar aún más a 10.5 billones de dólares, subrayando su posición como uno de los mayores disruptores económicos mundialmente. El costo de daño de amenazas cibernéticas representa la mayor transferencia de riqueza económica en la historia, arriesga los incentivos para innovación e inversión, es exponencialmente mayor que el daño causado por desastres naturales en un año, y será más lucrativo que el comercio global de todas las drogas ilícitas principales combinadas.
Tendencias Emergentes en Amenazas Cibernéticas Impulsadas por IA
Los ciberdelincuentes están explotando IA para lanzar ataques avanzados, incluyendo deepfakes y estafas de phishing automatizadas. La tecnología de deepfake, impulsada por modelos de IA avanzados, ha permitido a atacantes cibernéticos crear videos y audio sintético realistas. Estos se utilizan para suplantar ejecutivos en esquemas de compromiso de correo empresarial (BEC) o para propagar campañas de desinformación. Por ejemplo, una empresa de energía europea reportedly perdió 243,000 dólares hace algunos años después de que estafadores usaron audio de deepfake para suplantar a su CEO durante una transferencia de fondos fraudulenta. Se anticipa que ataques cibernéticos habilitados por IA y deepfake se vuelvan cada vez más prevalentes en 2025, con sectores como salud y finanzas siendo objetivos más propensos. Además, herramientas como ChatGPT y otros modelos generativos han hecho más fácil para atacantes generar correos de phishing gramaticalmente precisos y altamente convincentes. Un reporte de Proofpoint indicó que correos de phishing mejorados por IA tenían una tasa de clic del 30% más alta que intentos de phishing tradicionales, debido a su mensajería personalizada y consciente del contexto. Según un análisis de Radware, la frecuencia de campañas de phishing impulsadas por IA más que se duplicó desde 2023. Este aumento se atribuye a la disponibilidad generalizada de herramientas basadas en IA utilizadas por hackers para crear ataques de nivel profesional.
Orientándose a Infraestructura Crítica: Una Preocupación Creciente
Las vulnerabilidades de infraestructura crítica, particularmente en sectores como energía y servicios, han visto un aumento del 70% en ataques cibernéticos este año. Esta tendencia alarmante se atribuye a la creciente dependencia en software obsoleto y la expansión rápida de redes eléctricas para satisfacer demandas de energía crecientes. El uso generalizado de tecnologías IoT e Incident Command System (ICS), que frecuentemente carecen de medidas robustas de ciberseguridad, hace que servicios sean objetivos fáciles para ciberdelincuentes. Los riesgos se agravan por la complejidad creciente de redes de energía, que añade nuevos puntos potenciales de ataque diariamente. Por ejemplo, la North American Electric Reliability Corporation (NERC) reportó que puntos vulnerables en redes eléctricas estadounidenses están aumentando aproximadamente 60 por día. Mientras que ningún servicio estadounidense ha sido completamente incapacitado aún, un ataque coordinado podría llevar a disrupciones devastadoras en servicios esenciales y pérdidas financieras significativas, ya que el costo promedio de violación de datos del sector de energía globalmente alcanzó varios millones de dólares. Durante el mes de agosto de 2024, había 1,162 ataques cibernéticos en promedio comparados con 689 en 2023, mostró data de Check Point.
Los ataques cibernéticos en servicios estadounidenses se dispararon 70% este año, dice Check Point
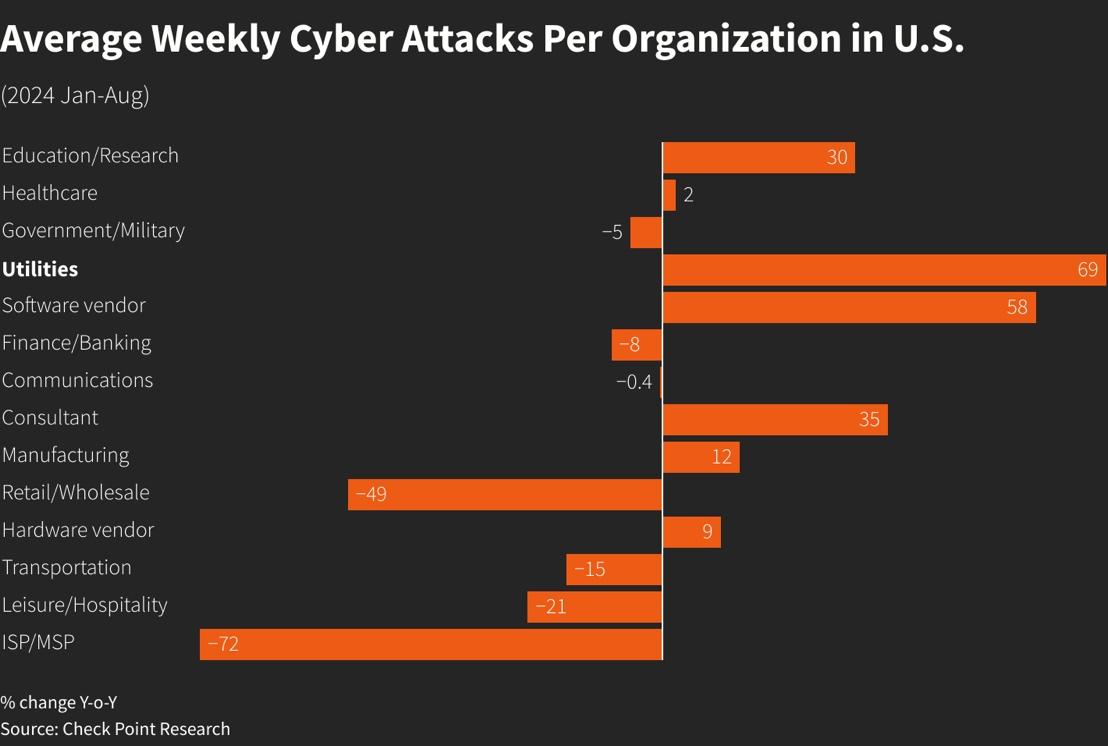
Fuente: Reuters
Desarrollos Regulatorios en Ciberseguridad: La Ley de Resiliencia Cibernética de la UE
La Ley de Resiliencia Cibernética (CRA) de la UE representa un enfoque transformador para fortalecer la ciberseguridad en el panorama de productos digitales. La CRA, promulgada a fines de 2024, requiere estándares de ciberseguridad para todos los productos digitales para mitigar riesgos cibernéticos. Introduce requisitos tales como ciberseguridad desde el inicio, verificaciones de que los productos son seguros y reporte de violaciones de seguridad dentro de 24 horas a autoridades nacionales y de la UE de ciberseguridad. Este marco tiene como objetivo hacer cumplir mayor responsabilidad entre fabricantes e importadores, asegurando conformidad a estándares de seguridad robustos a través de auditorías y certificaciones. Además, la CRA obliga a fabricantes a garantizar actualizaciones de seguridad a largo plazo alineadas con vidas útiles de productos, mejorando la resiliencia de servicios digitales esenciales. La aplicación por fases, comenzando en 2025, permite a partes interesadas adaptarse, reflejando el compromiso de la UE a un ecosistema digital seguro y sostenible.
Construyendo Resiliencia: El Camino Adelante para Ciberseguridad
Para abordar la complejidad creciente de amenazas cibernéticas, las organizaciones deben adoptar un enfoque integral que combine tecnología, capacitación y colaboración:
- Invertir en Tecnologías Avanzadas: incorporar inteligencia artificial (IA) y machine learning mejora capacidades de detección y respuesta de amenazas, permitiendo identificación y mitigación más rápida de ataques. Por ejemplo, sistemas impulsados por IA ahora se están desplegando para predecir y neutralizar amenazas en tiempo real, abordando vulnerabilidades de forma proactiva.
- Fortalecer Capacitación de Fuerza de Trabajo: el error humano sigue siendo una de las causas principales de violaciones de ciberseguridad. Mejorar capacitación de empleados en reconocer ataques de phishing, usar contraseñas seguras y adherirse a protocolos de ciberseguridad es crucial. Según la Cloud Security Alliance, programas de capacitación especializados que integran herramientas de seguridad modernas han reducido significativamente el riesgo de violaciones.
- Colaborar Entre Sectores: asociaciones público-privadas y colaboraciones amplias del sector son clave para construir defensas colectivas contra amenazas cibernéticas sofisticadas. El World Economic Forum enfatiza que compartir inteligencia y recursos entre industrias puede fortalecer la resiliencia y garantizar respuestas más rápidas a amenazas sistémicas.
Cómo las Soluciones de Klart AI Combaten Amenazas de Ciberseguridad
Klart AI ofrece soluciones impulsadas por IA que agilizan comunicación, reducen error humano y fortalecen operaciones. Nuestro enfoque a la seguridad de datos asegura que su información permanece confidencial y protegida en cada etapa.
- Almacenamiento de Datos y Controles de Acceso: Klart AI aprovecha soluciones de almacenamiento que son completamente inaccesibles para cualquier persona, incluyendo nuestro propio personal. Esta política de acceso cero asegura que ningún personal no autorizado pueda ver o manipular datos de clientes.
- Encriptación Líderes en Industria: encriptamos todos los datos en tránsito y en reposo usando las últimas tecnologías de encriptación, salvaguardándolos de intercepción y acceso no autorizado.
- Retención Mínima de Datos: solo almacenamos datos necesarios para entregar el mejor servicio posible a usuarios. Nunca registramos información privada, y cualquier dato retenido (p.ej., para login o uso) está completamente anonimizado para proteger privacidad del usuario.
Herramientas Principales y Beneficios
Asistentes de IA para Slack y Teams — automatizar gestión de tareas, marcar actividades sospechosas y asegurar controles de acceso a datos apropiados, reduciendo significativamente vulnerabilidades potenciales resultantes de error humano.
Asistente de Correo de IA — agregar threads, refinar respuestas y detectar correos de phishing o maliciosos, completo con soporte multilingüe. Esto fortalece comunicaciones de correo y mitiga un vector de ataque primario.
Herramientas de IA Personalizadas — alinearse directamente con sus objetivos empresariales específicos para preempt violaciones de datos, minimizar fugas accidentales y mantener una postura de seguridad robusta adaptada a sus necesidades operacionales.
Estas integraciones no solo mejoran gestión de datos y coordinación de equipo sino que también proporcionan un marco de seguridad integral para proteger su organización de amenazas de ciberseguridad en evolución.